1023 | テックニュース速報:AI、脆弱性、そして囲い込まれる知
Show notes
AIによる知の囲い込み、脆弱性開示の混乱、ハッキングとその犠牲者、大手テックのインフラと撤退、オープンなソフトウェア開発、そして規制——今週のテック世界を動かした7つの話題を、ソースの事実だけを頼りにコンパクトにたどります。
タイムライン
- 00:00:04 オープニング
- 00:00:32 AIが囲い込む知識と、AIエージェントの輪郭
- 00:05:33 大手プラットフォームのインフラと撤退
- 00:08:15 脆弱性開示の緊張と、漏れる前の攻撃
- 00:13:14 ハッキングの内側と、それに巻き込まれる人々
- 00:15:11 手で作るオープンな技術
- 00:19:44 規制が触れる広告とDNS
- 00:22:32 クロージング
関連リンク
- AI and the Enclosure of the Scientific Commons
- OpenShell – A safe, private runtime for fleets of autonomous AI agents
- OpenAI CLI
- Every AI model has the same "controversial" take on humans
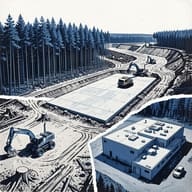
- Google cleared 300 hectares of Finnish forest
- A farewell to Arc browser
- Xbox wants you to pay 24 to 40 cents per hour to stream games you bought
- What’s getting pwned right now
- Amazon identifies Oct 17 PHP2Shell exploitation prior to public disclosure
- Several Linux kernel vulnerabilities accidentally posted to public mailing list
- Tell HN: I unknowingly broke the PHP RCE embargo. I am sorry.
- Run full iOS 16.5 firmware on Android Devices
- Jailbreaking the Switch 2
- Jared Kushner Hacked Phone Reveals Secret Negotiations, Millions in Transactions
- Woman faces six years in prison over Cash App account she never opened
- Hedra is a 3D open world game I wrote from scratch while in highschool
- The Last Museum: Semantic search across 5.8M artworks from major museums
- Getting ready to operate GNU Taler in Germany
- Faster than earcut: triangulating 3.7M map polygons in 489 ms
- MPs moving to restrict gambling ads in Canada
- Quad9 (DNS Resolver) to Exit France
このエピソードは Bri によって制作されています。Bri は高度な AI 技術で、あなたが気にかけるフィードを聞くためのポッドキャストに変換します。お問い合わせは hi@bri.so まで。
Transcript
葵: こんばんは、葵です。
悠真: 悠真です。今日も一昼夜の Hacker News から、議論が熱い話題を拾っていきます。今日のラインナップはバラバラに見えて、実は一本の線でつながっています。谁が何を囲い込み、谁がコントロールして、その代償を谁が払うのか。AIが学術情報を囲い込むという論文から始まって、データセンターの森、脆弱性の開示、ハッキングの被害者、そして手作りのオープンな技術、最後は規制とDNSまで。それではいきましょう。
葵: まずは学術界の話から。ある論文が、AIによって科学の情報コモンズが「エンクロージャー」、つまり囲い込みの状態に置かれつつあると主張しています。歴史で言う、イングランドの共有地の囲い込みになぞらえた話です。
悠真: そう、かつての囲い込みは共有の土地を柵で囲んで私有化した。この論文は、AIが学術情報コモンズに対して同じことをしつつあると言う。コメント欄ではこの歴史的なアナロジーが妥当かどうかから議論が始まっていました。
葵: 賛成側の言い分はこうです。学術論文やデータセットはもともと共有財産のように扱われてきたけれど、AI事業者がそれをスクレイピングしてモデルに取り込み、その成果を閉じたAPIの向こう側に置くと、コモンズが実質的に私有化される。元の情報は外に出ていても、それを活用して得られる能力は囲い込まれる。土地そのものではなく、土地から得られる価値が囲われるという点が、現代の囲い込みの特徴だと。
悠真: 一方で、アナロジーに疑問を出す人もいました。囲い込みは物理的な排除が伴ったからこそ強制力があった。今の学術情報はまだ開かれていて、誰でも読める。だから同じ枠組みで語るのは言い過ぎだ、という指摘です。
葵: それに対する返しが面白くて、排除は今まさに進行中だという立場があります。大手がコンテンツ取得のための契約や支払いの仕組みを作り始めていて、支払えない側のモデル構築は徐々に不可能になる。物理的な柵ではなく、法と契約とAPIの設計による柵だ、と。
悠真: そしてこの「谁がコントロールするのか」という問いは、次の話題で具体的な形になります。NVIDIAが「OpenShell」というプロジェクトを出しました。自律的に動くAIエージェントのための安全なランタイムで、コメント欄ではかなり注目されていました。
葵: 何をするものか簡単に言うと、エージェントが勝手にコマンドを実行したりファイルを触ったりするときに、安全な閉じた環境で動かそうというものです。エージェントに実行権限を与えるリスクはみんな感じていて、これを標準化しようという方向性自体は評価されていました。
悠真: ただ、ここからが議論の本番で。テレメトリ、つまり利用データの送信を切れない設計になっているのではないかという批判が続きました。安全のためのランタイムなのに、そのランタイム自体がベンダーに観察されているとしたら、信頼の方向が逆だと。
葵: そうなんです。セキュリティの層と監視の層が同じ場所にあって、切り分けられない。コメントでは「安全機能を通じて利用データが流れる構造は、過去にも何度も見てきたパターンだ」という声と、「オープンに監査できるなら問題ない」という声が対立していました。17.3千スターと注目度は高いのに、信頼については合意がまったくできていない状態です。
悠真: さらに同じテーマで、OpenAIが公式のGo製CLI「openai-cli」を出しました。Apache-2.0のライセンスです。ところがコメント欄の評価がシビアで、Codexと違ってこれは単なるAPIラッパーにすぎないという見方が目立ちました。
葵: つまり、エージェントとして賢く振る舞う部分はなくて、APIを叩くだけの薄いクライアントだという評価です。それを公式がどこまでやるべきか、あるいは薄さこそが正直な姿なのか、意見が割れていました。
悠真: ラッパーを批判する側は「問題解決ツールの実体はやはりモデル側にあり、CLIに本来の価値はない」と言う。擁護する側は「余計な自動化を挟まず、透明なAPIアクセスを提供するのは健全だ」と言う。この議論も結局、「谁がコントロールし、どこまで開くか」に戻ってくるんですよね。
葵: そしてもう一つ、不気味なデータが同じスレッド群で話題になりました。12の異なるAIモデルに「物議を醸す意見」を求めたところ、35回答中29が、なんと同じ意見、「人は真理より集団帰属を選ぶ」を返したという報告です。
悠真: これはコメントで色々読まれました。同一の「コンタベーシャル・オピニオン」データセットを使った実験で、複数モデルが同じ答えに収束するのは、訓練データの傾向が似ているからだという解釈。一方で、「モデルが人間社会の観察から学んだ統計的な真実を返しているだけでは」という擁護もありました。
葵: 議論が白熱したのは、これが「多様な意見」なのかどうかという点です。異なるベンダーの異なるモデルが同じ答えを出すのは、一斉性であって多様性ではない。AIが公共の意見空間に介入するとき、この収束が何をもたらすのか。囲い込みの話と地続きで、モデルを作る側が実質的に「物議を醸す問題の標準答案」を決めてしまう可能性がある、というコメントがあって、これは深い指摘でした。
悠真: うん。そして未知の部分もはっきりしています。この囲い込みがどこまで進むのか、法規制がどう関わるのか、まだ誰にも分からない。では、視点を物理的なインフラに移しましょう。同じ問い、谁が何を囲って、代償は谁が払うのかが、今回は文字通り森を伐る形で出てきます。
葵: Googleがフィンランドで約300ヘクタールの森林を伐クタールの森林を伐採しました。13億ユーロ規模のAIデータセンター建設のためです。問題視されているのは、環境アセスメントが完了する前に伐採が始まったこと。
悠真: コメント欄はきわめて批判的でした。アセスの結果を待たずに先に physical な既成事実を作ってしまうと、後から出てくる環境上の懸念は実質的に無力になる、という指摘です。手続きを先に済ませるべきという声が多数を占めていました。
葵: 一方で、少し違う角度の声もありました。アセスメントが「許可のための儀式」になっている現状を考えると、むしろ結果が出る前の行動が実態を露呈しているだけだ、という皮肉な見方です。どちらにしても、AI需要が環境手続きをどれだけバイパスできるのか、という問いが残りました。
悠真: そう、支払うのは自然と地元コミュニティで、得るのは遠くの事業者という構図です。次はもう少し身近なレベルの話。The Browser CompanyがArcブラウザを2026年12月22日に終了し、後継のDiaへの移行を促しています。
葵: ここで議論になったのは、優れたソフトウェアが「事業判断」で終わることの是非です。Arcには熱心なファンがいて、「これに恋をした」という声もコメントにありました。しかし開発会社の側からすれば、維持コストと将来性の天秤がある。
悠真: コメントでは、「ユーザーは自分のブラウザ環境を所有しているのではなく、事業者の気まぐれに預けているだけだ」という冷静な指摘が目立ちました。代替がDiaにあるとはいえ、選択の余地は事業者が決める。これはXboxの話とぴったりつながります。
葵: Microsoftが、既に購入済みのXboxゲームをクラウド経由でストリーミングするのに、1時間あたり24〜40セントを課すという話です。つまり、あなたはゲームを買った。でも、それを別の方法で再生するには追加料金がかかる。
悠真: コメントの反応は強烈でした。「所有」という概念が事業者の用語集の中で書き換えられている、という指摘。ディスクの時代には、買ったものは自分の手にあった。今はサーバー側の実行権に対する時間課金が発生する。購入者の期待と事業者の定義のズレが核心です。
葵: 擁護する声もありましたよ。クラウド実行にはサーバーコストがかかるから、それを時間課金でカバーするのは合理的だ、と。でも反論は、そのコスト構造を購入時に明示しろ、後から「所有」の意味を変えるのは不当だ、というものでした。三つの話を並べると、森、ブラウザ、ゲーム。どれも「利用者の選択肢が事業者の判断で縮む」という同じ形をしています。
悠真: では、インフラと所有の話から、セキュリティの世界へ。ここでも「開くこと」と「閉じること」の緊張がテーマになります。まず全体像を押さえるために、pwn.watchというサイトが話題になりました。
葵: これは進行中のセキュリティインシデントを、CVE番号とパッチの状況付きでリアルタイムに並べて見られるものです。現在35件が追跡されていて、うち15件がクリティカルとされています。
悠真: コメントでは、このような「生の監視」が公開されていること自体の意味が議論されました。インシデントを可視化することで、パッチが遅れている組織への圧力になるという好意的な見方。逆に、進行中の攻撃情報が整理されて見えることで、攻撃者にも地図を提供してしまうのではないかという懸念。どちらのリスクが大きいか、意見が割れていました。
葵: そして、その「パッチが出る前の攻撃」が、実際に観測されているという話がAWS MadPotです。これはAWSのハニーポット網ですね。PHP2Shellという脆弱性の悪用試みを、公式の開示より4日前、10月17日の時点で既に観測していたという報告です。
悠真: これが重いんですよ。開示前、つまり世間が脆弱性の存在を知る前に、攻撃はもう始まっていた。コメント欄で議論になったのは、この時間差の意味です。脆弱性情報が限られた内部で共有される段階で漏れ出るのか、それとも独自に発見した攻撃者が先に動くのか。
葵: 結論の出ない問いとして残ったのは、「責任ある開示」という概念自体が、開示前攻撃という現実とどう両立するのかということです。開示を早めれば防御者はすぐ対応できるが攻撃者も情報を得る。遅くすれば攻撃者には時間差の猶予を与えることになる。どちらの失敗も実例があるというのが、このスレッドの悲しい教訓でした。
悠真: その実例が二つ続きます。まずZDIです。ZDIが複数のLinuxカーネル脆弱性、最大でCVSS 9.0まであるものを、誤って公開のLKMLに流してしまいました。
葵: LKMLはLinuxカーネル開発の公開メーリングリストですから、そこに流れた情報は全員が読める。つまり「意図しない開示」です。コメントでは、ZDIのような調整機関がミスをすると、影響が世界的に一斉に広がる点が指摘されました。開発者はパッチを書く前に内容を知ってしまい、対応の優先順位が強制的に変わる。通常の開示スケジュールという緩衝材が一瞬で消える。
悠真: 一方、もう一つは個人のミスです。petecooperという方が、PHPのRCE脆弱性、CVE-2026-109618と619を、Embargo、つまり embargo 期間の存在を知らずに先行公開してしまい、謝罪しました。
葵: ZDIのような組織のミスと個人のミス、規模は違いますが、コメントで面白かったのは、この二つを同列に扱う議論でした。情報の流通経路が多様化して、 embargo のルールが業界の常識として通用しなくなっている。知らない人がルールを破るのは個人の落ち度だが、知らないで済むような情報環境を作っているのはコミュニティの側だ、という指摘です。謝罪自体は誠実で、それをどう受け止めるかでも意見が分かれました。
悠真: そしてこの脆弱性の話と直接つながる二つの話題があります。まず、HackiOSが、変更を加えていないiOS 16.5のXNUカーネルとユーザーランドを、Androidのハードウェア上で起動させました。Poco X5 Proと、QEMU上です。
葵: つまり Apple のカーネルが非 Apple のハードで動く。コメント欄は驚き一色でしたが、議論はすぐ技術的な深掘りに入りました。ドライバの互換性をどう解決したのか、カーネルを改変せずにどこまで持ち込めたのか。そしてこの種の移植が、逆方向、つまりセキュリティ研究の基盤として何を意味するのかという視点です。環境を自由に再現できると、脆弱性の分析も検証もやりやすくなる。
悠真: もう一つはSwitch 2の話です。ns2jbという、初めてのソフトウェアのみによるJailbreakが出ました。ファームウェア23.0.1に対して、SmileBASICの整数オーバーフローを使うもの。しかもCodexの助けを借りて、約2週間の作業で作られたとされています。
葵: ここでコメントが盛り上がったのが、AIが脆弱性探索の作業時間をどれだけ圧縮したのかという点です。以前なら何ヶ月もかかる整数オーバーフローの探索と検証が、2週間でひとりの手に収まった。攻撃と防御のバランスが変わる可能性が議論されました。一方で、「ツールが変わっただけで、脆弱性自体は昔からそこにあった」という冷静な声もありました。
悠真: この流れで見ると、HackiOSの移植もSwitchのJailbreakも、閉じたプラットフォームを自分の手に取り戻す試みです。でも、その「取り戻す」行為が誰かにとっては攻撃に転じる。セキュリティの世界では、開くことと危険に晒すことは常に紙一重なんですね。
葵: さて、その「取り戻される側の被害者」に視点を移します。まずは国家レベルの話。クシュアーの電話がハッキングされていました。犯人はオランダのGRU関連ハッカー、つまりロシア軍情報機関系のグループとされています。
悠真: そして盗まれた内容から、秘密裏の交渉と、7億ドルを超える送金が明らかになりました。コメント欄で議論になったのは、国家による盗聴が政治の意思決定を実際に動かせるという点です。
葵: そう、これは単なる情報漏洩ではなく、交渉の内幕が敵対者の手中にあったということです。交渉の前提条件が漏れていれば、相手は全てを読んだ上で交渉に臨める。コメントでは、「スマートフォンはもはや個人の道具ではなく、国家にとっての戦略的標的だ」という指摘が繰り返されていました。
悠真: 一方で、もう一つ、もっと日常の話があります。Amanda Smithという方が、自分の名前とSSN、つまり社会保障番号を使って勝手に作られた詐欺のCash App口座のせいで、3夜勾留され、最長6年の刑のリスクを負っているという話です。
葵: これはコメント欄で激しい怒りと議論を呼びました。本人が何もしていないのに、他人が自分の身分情報で犯罪口座を作り、その罪を自分が負う。しかも否定するまでの過程で拘束される。アメリカの身分情報システムが、被害者を加害者として扱ってしまう構造的な問題だと。
悠真: 意見が分かれたのは、この問題の解決先です。身分情報の管理を改善するべきだという声、金融機関の口座開設審査を強化すべきだという声、そして警察と司法の側が「まず疑う」態度を改めるべきだという声。どれも正しいけれど、どれ一つとして全体を解決しない。コメントの誰かが言っていたのは、国家のスパイ行為も街角の詐欺も、損をするのは情報を握られていない側だということです。クシュアーもAmanda Smithも、自分がコントロールしていない情報のせいで被害を受けている。
葵: その共通点が最後のテーマに自然につながります。自分の手で技術を作る、開かれた技術でコントロールを取り戻す試みです。まずはずば抜けた事例から。Maxileviという開発者が、Hedraという3Dオープンワールドゲームを公開しました。
悠真: 規模が桁違いです。10万行のコード。しかも高校時代に、AIの助けを借りず、ゼロから一人で書いた。コメント欄は驚きと敬意で満ちていましたが、議論はすぐ深いところに入りました。
葵: 中心になったのは、「一人で10万行を書くことが、まだ可能なのか」という問いです。AIがコードを書く時代に、この事例は「まだ可能だ」という反証になります。一方で、「AIを使わなかったのは美談ではなく、むしろ理解を深める訓練として合理的だった」という解釈もありました。コードを全部理解している人が書いた10万行は、AIに任せた10万行とは保守性が根本的に違う、と。
悠真: 反対の見方もありましたよ。AIの助けを借りることで、より多くの人が大きなソフトウェアに挑戦できるようになる。Maxileviの事例は特異な才能の記録であって、誰もが辿れる道ではない、と。この対立は未解決のままですが、「自力で巨大なものを作る経験が持つ価値」については、双方が認めていたのが印象的でした。
葵: 次は、規模は違いますが、個人とコミュニティが作った公共性のある技術です。「The Last Museum」というプロジェクト。630万点の美術品を対象にしたセマンティック検索です。大手博物館のコレクションを横断して、「雰囲気」や「意味」で検索できる。
悠真: コメントの評価は二段階でした。技術的には素晴らしい、文化財へのアクセスを大きく広げる試みだという称賛。その一方で、プロジェクトの名前とUIには批判が集中しました。名前が自分勝手に感じる、UIが美術品の体験に合っていない、という指摘です。
葵: ここで面白いのは、コメント欄で「公共の文化財を扱うプロジェクトは、技術と同じくらい名前と見せ方の設計が大事だ」という議論が起きたことです。いくら中身が良くても、入り口が独占的であったり自己主張的だったりすると、公共性の印象が損なわれる。开源の精神と商業プロジェクトの感覚が入り混じる危うさを示している、と。
悠真: 続いて、もっとも公共性の高い領域、決済です。Taler Operations AGがボフムで設立され、BaFin、つまりドイツの金融監督庁に電子マネー免許を申請しました。GNU Talerをドイツとユーロ圏の決済システムとして動かすためです。
葵: GNU Talerは、支払いの匿名性と、受け取り側の透明性を両立させる設計が特徴です。買う人は追跡されにくい。でも売る側は課税や監査に応える。コメントでは、この設計思想が既存の決済システムとどう違うのか、議論されました。
悠真: 肯定側は、これは現金の性質をデジタルに持ち込む唯一まじめな試みだと評価していました。民間の決済事業者は双方を追跡する設計が多い。批判側は、免許申請の段階ではまだ何も決まらず、実運用での規制対応が難しいと指摘しました。どちらにしても、一人の開発者やコミュニティが、BaFinという公的な土俵に本気で挑もうとしている点が注目に値します。
葵: そして最後の技術事例は、小さいけれど鋭いものです。earstripという、ISCが作ったC++とWASMのライブラリ。370万枚の地図ポリゴンを489ミリ秒で三角分割して、既存のearcutよりも速いというベンチマークです。
悠真: コメントでは、ベンチマークの条件が公平かどうかから議論が始まりました。違う入力データで比べている可能性はないか、メモリ使用量はどうか。結論としては、ISCという信頼ある組織が作った実装で、既存の選択肢に比べて明確に速い、という評価に収束しつつありましたが、慎重な検証を求める声も残っています。
葵: この話題を並べて見ると、Hedra、The Last Museum、Taler、earstrip。全部、個人の手とコミュニティの手で作られていて、しかも商用や公共の場に実っていこうとしている。前半で見た囲い込みや撤退の話と対極にある動きです。ただし、楽観だけで片付けるのは危険だと、コメントの誰かが言っていました。開いた側も、いずれは規制や資本の流れに触れる。TalerがBaFinに申請したこと自体が、その証拠だ、と。
悠真: さて、締めの論点は規制です。広告とDNS、二つの話で「規制と命令が、ネットワークと放送の自由にどう触れるのか」を考えます。まずはカナダから。Bill S-211という法案が、ギャンブル広告の制限を検討されています。
葵: 根拠になっているのが、ある分析です。7試合のNHL中継を調べたら、3000件のギャンブル関連メッセージが流れていた。これはもう個別の広告ではなく、放送全体がギャンブルに浸食されている状態です。
悠真: コメント欄では、規制の必要性自体はかなり広く支持されていました。ただ、どこまで規制すべきかで意見が割れました。広告を全面禁止するべきだという声、放送の自由と衝突するから一部に留めるべきだという声、そもそも規制ではなく依存症への対処が先だという声。
葵: 興味深かったのは、「ギャンブル広告はタバコ広告と同じ経路を辿るだろう」という予測です。かつてタバコ広告も日常に浸透していて、後に規制された。ギャンブルはまだその手前にいる、と。しかし、どこを線引きするのか、法案の具体的な条文については、コメントでも判断が分かれていました。
悠真: そしてもう一つ、規制がネットワークに触れる話。Quad9が、フランスから撤退します。11月24日付けです。きっかけは、beINという放送事業者が裁判所命令でDNSブロックを求めたことに対して、Quad9がそれを実施する代わりに、フランス国内でのサービスをやめる選択をしたんです。
葵: Quad9は公共のDNSサービスですね。コメント欄の議論は二つに分かれました。まず、撤退は正当な選択なのか。Quad9の立場からすれば、DNSの役割は名前解決であって、コンテンツの検閲ではない。裁判所命令に従ってブロックを始めると、次々と別のブロック要請が来ることが予想される。だから、撤退で問題の輪郭を示したという解釈です。
悠真: 批判側は、撤退によってフランスの利用者が、より信頼できないDNSに流れるリスクを生んだと指摘しました。公共サービスが離れると、穴を埋めるのは品質の低い代替物です。また、そもそも裁判所命令に従うべきだったという法秩序重視の声もありました。
葵: ただ、多くのコメントが指摘していたのは、この選択が示したことの重さです。ブロックを一度受け入れると、DNSという中立的なインフラが、個別の権利者の要請で変更される仕組みができてしまう。Quad9はその一歩を踏み出さない代わりに、国ごと去ることを選んだ。
悠真: ギャンブル広告の話と同じです。規制や命令そのものは正当な目的を持っている。でも、その実装が、ネットワークや放送の構造をどれだけ変えてしまうのか。その影響は長期的で、容易に元に戻らない。
葵: 今日の全体を振り返ると、一貫して「コントロール」の話でした。AIが学術コモンズを囲い、Googleは森を伐り、Microsoftは所有に時間課金をつけ、脆弱性の開示は揺れ、ハッキングと詐欺が個人を巻き込む。一方で、個人とコミュニティの手で、ゲームも検索も決済もDNSも作り直す動きがある。そして規制が、そのどちらにも触れる。
悠真: 長い回になりましたが、どの話も答えがまだ出ていない。だからこそ、コメント欄の議論が続いているんでしょうね。今日はこの辺で。
葵: また明日、聞いてください。ありがとうございました。
悠真: おやすみなさい。